
安裝完 Terraform 跟 Vault 之後,我們可以來測試一下是否連得進去Vault的後台。
vault server -dev -dev-listen-address="0.0.0.0:8200"
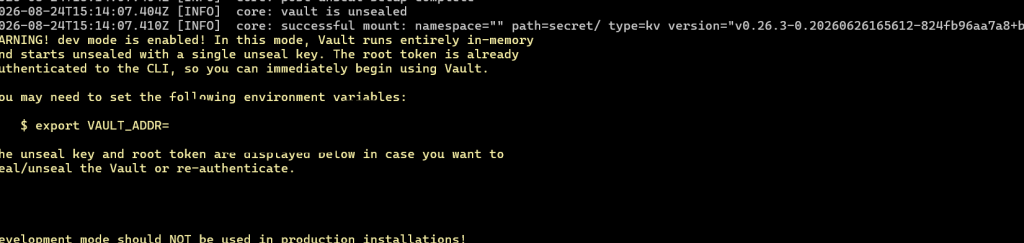
這個時候我們會看到起來了一個Web的app,但由於我是架設在VM上,我們該怎麼從個人電腦連進去呢?
答案就是:
在Network Security Group expose 對應的 port!
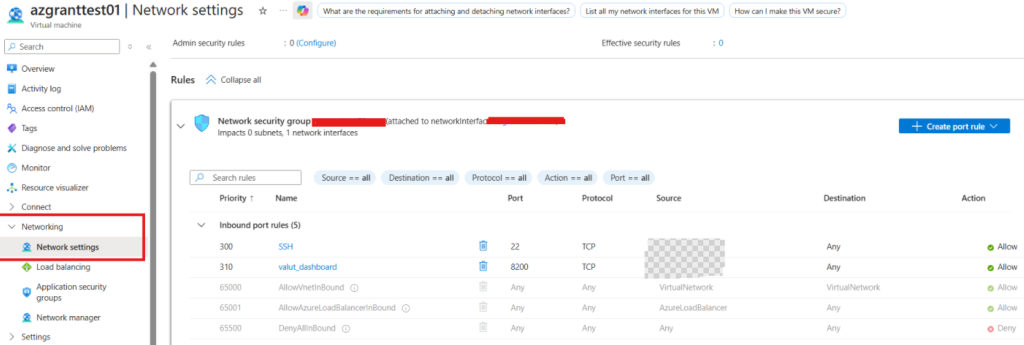
而 NSG 是 Network Security Group(網路安全性群組),可以把它理解成 Azure VM 外面的一層網路防火牆。
不管是 Inbound (Azure VM 之外的其他裝置或網路 -> Azure VM) or outbound (VM -> Azure VM 之外的其他裝置或網路) 都需要設定相應的 rule才能 enable 相應的port。
像是 ssh 能夠開啟也是因為安裝VM時就已經預先設定完成了。
另外,為了連線的安全性,在建立NSG rule時最好設定source = my ip,限定只有你的私人本機的公開ip才能執行對應的操作。
不過不同網路也會有不同的Public ip,可以視情況把想要的rules一併加進去NSG中。


 iThome鐵人賽
 看影片追技術